解説
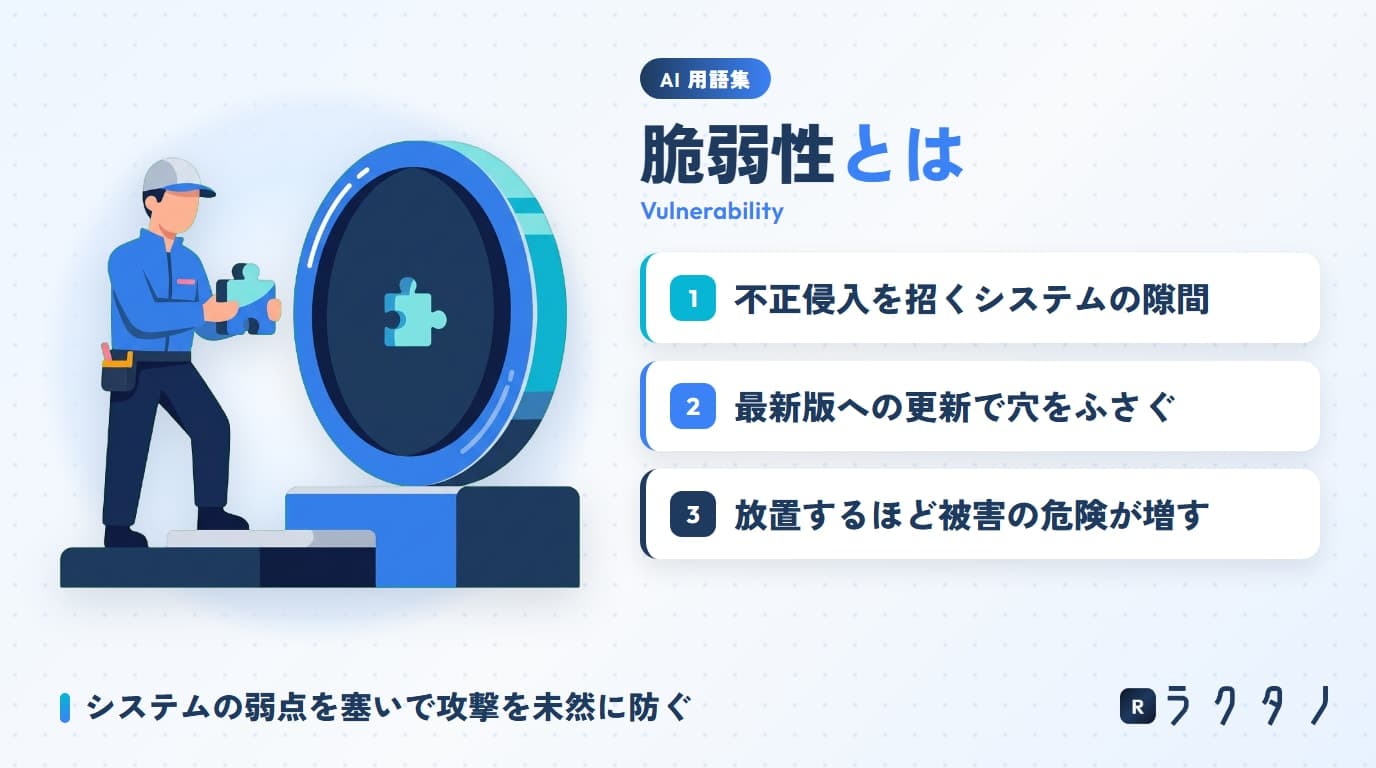
ソフトウェアやシステムの中にある、作ったときには気づかなかった弱い所のこと。そこを突かれると、外から勝手にプログラムを動かされたり、見てはいけないデータを見られたりするおそれがあります。見つかった脆弱性には世界共通の CVE という番号が付き、直した版(バージョン)に入れ替えることでふさぎます。

もっと深く知る(ラクにゃんとミナの解説)
その脆弱性、うちは関係ある? システムを守る「入口・データ・鍵」のしくみ|ラクにゃんとミナが解説
記事を読む →
さらに詳しく解説
脆弱性とは
脆弱性(ぜいじゃくせい)は、ソフトウェアやシステムの中にある、作ったときには気づかなかった弱い所のことです。そこを突かれると、本来はできないはずのこと(ログインせずに中に入る、サーバーで勝手にプログラムを動かす、ほかの人のデータを見るなど)が、外からできてしまうおそれがあります。セキュリティホールとも呼ばれます。
番号と深刻さ
見つかった脆弱性には、世界共通の CVE という番号が付きます(例:CVE-2026-109618)。番号があると、国や会社をこえて、どの穴の話をしているのかを取り違えずに伝えられます。
深刻さは CVSS という 10 点満点の点数で表されます。「ネット越しに狙えるか」「ログインが要るか」「成功したら何ができるか」などの項目から計算され、点数が高いほど急いで対応する必要があります。
脆弱性の一生
- 見つかる:研究者や開発者が見つける。攻撃する側が先に見つけていることもある
- 直した版が出る:作った人たちが、穴をふさいだ新しい版(バージョン)を公開する
- 入れ替える:使っている人が、直した版に入れ替える
公表されると穴のある場所が広く知られるため、攻撃も増えます。直した版が出てから入れ替えるまでの日数が、そのまま「危ない日数」になります。サポートが終わった古い版には直した版が出ないことがあるため、サポート中の版を使い続けることも大切です。
どう備えるか
- 穴は必ず出るものと考える:どの言語や部品にも、いつか脆弱性は見つかります。大事なのは、見つかってから何日でふさげるかです
- 部品表を持つ:どのシステムに、どの部品の、どの版が入っているか(SBOM)が分かれば、ニュースを見たその日に関係あるかどうかを判断できます
- 1 か所だけで守らない:入口のログインの確認に加えて、データを出す側でももう一度確かめるなど、何重にも守る(多層防御)ことで、1 か所に穴があっても被害を止められます
- WAF は応急の手当て:通信の手前で怪しいものをはじく WAF は、入れ替えまでのつなぎになりますが、いちばん確かな対策は直した版への入れ替えです
自分の会社で確かめること
システムを作ってもらっている会社には、「穴の知らせはだれが見ていて、何日以内に直してくれるか」を聞いておくと安心です。ホームページやネットショップだけでなく、ルーター・VPN・複合機・NAS などの機器にも脆弱性は見つかるため、メーカーのお知らせも確かめましょう。