解説
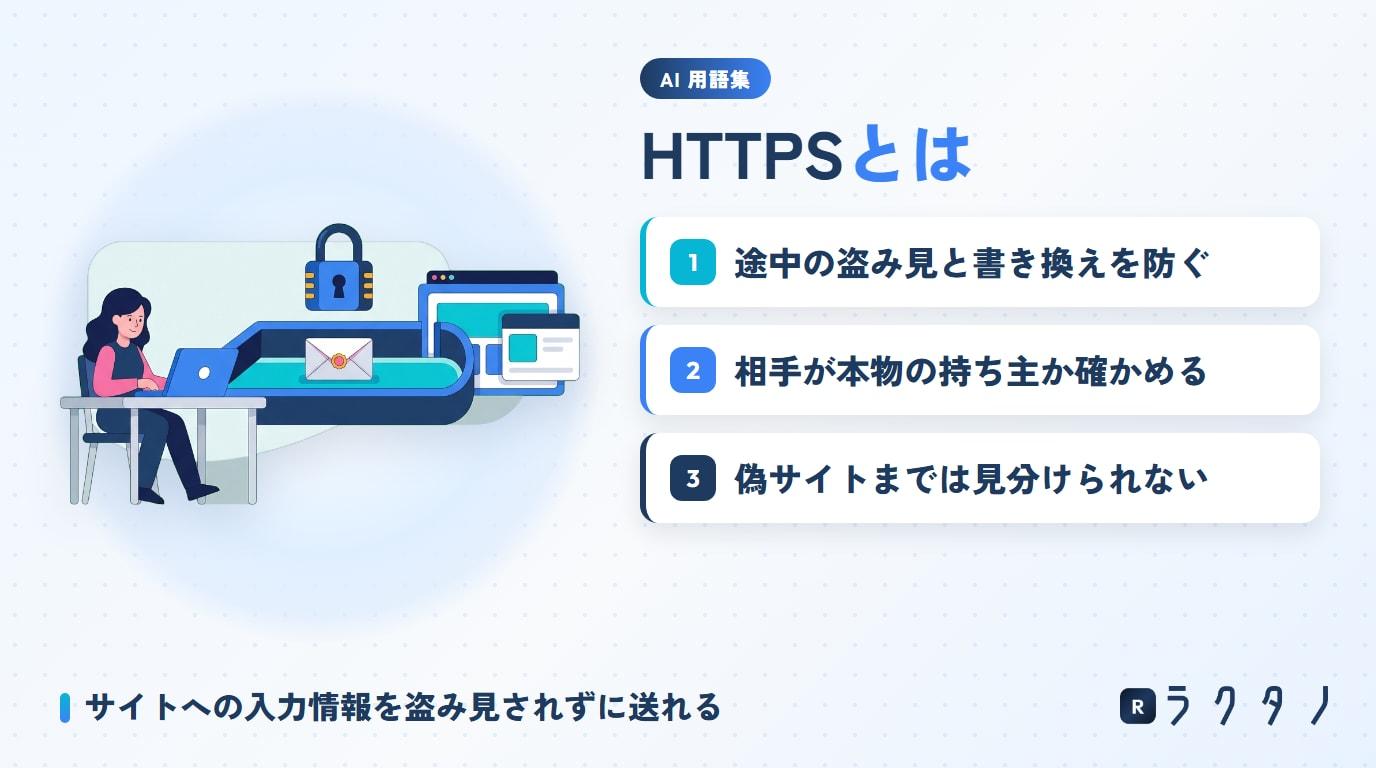
Web サイトとのやり取りを暗号で守るしくみのこと。ページをやり取りする決まり(HTTP)を、暗号の決まり(TLS)で包んだもので、途中で読まれない・書き換えられない・つないだ相手がそのアドレスの本当の持ち主である、の 3 つを守ります。守るのはサイトまでの「道」で、サイトそのものが信用できるかどうかは別の話です。

さらに詳しく解説
HTTPS とは
HTTPS は、Web サイトとのやり取りを暗号で守るしくみです。最後の S は Secure(安全な)の S です。暗号のない HTTP は、はがきのように、運ぶ途中のだれでも読めて、書き換えることもできます。HTTPS は、これを中の見えない封筒に変えます。アドレス欄の左に出る鍵マーク(ブラウザによっては別の形の印)は、HTTPS でつながっていることを表します。
守る 3 つ
| 守るもの | 中身 |
|---|---|
| 盗み見 | 途中のだれにも、ページの中身や入れたパスワードが読めない |
| 書き換え | 途中でいじられたら、必ず分かる |
| なりすまし | つないだ相手が、そのアドレスの本当の持ち主だと確かめられる |
しくみ
ページを開くたびに、ブラウザとサイトは「握手」をします。まず、おたがいが値を出し合って、2 人だけの秘密の鍵を計算で作ります(鍵交換)。秘密そのものは一度も回線を通りません。次に、サイトが証明書(サイトの身分証)を見せ、ブラウザは、それが信頼できる認証局から出ているか・アドレスと合っているか・期限内かを確かめます。そのあとは、作った鍵でページの中身を暗号にしてやり取りします。暗号の決まりの名前は TLS で、昔の名前の SSL は今は使われていません。
守らないもの
HTTPS が守るのは、サイトまでの「道」だけです。証明書の多くは「そのアドレスの持ち主である」ことだけを確かめた物なので、偽サイトにも鍵マークは出ます。偽サイトに入れたパスワードは、暗号で守られたまま、偽サイトに届きます。
どこを見るか
銀行やお店のサイトは、いつもの公式アプリか、自分で登録したブックマークから開くのがいちばん確かです。メールやショートメッセージのリンクから開いたときは、アドレスの名前を 1 文字ずつ確かめます。「保護されていない通信」「安全ではありません」と出ているページには、パスワードやカード番号を入れないようにします。