目次(17 章)
ラクにゃんとミナ
ミナ
ラクにゃん、聞いてください。きのう出張先のカフェの Wi-Fi で、スマホの銀行のアプリから振り込みをしたんです。あとから、ちょっと心配になって。
ラクにゃん
外の Wi-Fi でお金のやり取りをすると、気になるよね。
ミナ
鍵マークがあれば安全、と聞いたことがあるんですけど……。あれ、アプリには鍵マークがないし、パソコンでも最近あまり見ない気がします。
ラクにゃん
いい所に気がついたね。今日は、あの鍵マークが何を守っていて、何を守っていないのかを、しくみから順番に見ていこうね。
この記事の要点
- 1鍵マーク(HTTPS)が守るのは、サイトまでの「道」。途中で読まれない・書き換えられない・つないだ相手がそのアドレスの本当の持ち主である、の 3 つを守っている。
- 2守りの中身は、鍵を 1 つずつ全部試しても宇宙の年齢では足りない暗号と、会ったことのない相手と秘密の鍵を作る方法と、サイトの身分証(証明書)の組み合わせ。サイトにつなぐたびに、一瞬で全部が行われている。
- 3守らないのは「店」。偽サイトにも鍵はかかり、入れたパスワードは暗号のまま偽サイトに届く。見るのは鍵よりも「行き先」で、いつものアプリやブックマークから開くのがいちばん確か。
1. 鍵マークは、どこへ行った?
ミナ
まず、鍵マークが見当たらない件なんですけど。わたしの気のせいですか?
ラクにゃん
気のせいじゃないよ。インターネットのページを見るアプリを、ブラウザと呼ぶんだ。その 1 つの Chrome は、2023 年に、鍵の形の印をやめたんだよ。今は、つまみが 2 本並んだ「調整」の印が出ているよ。
印の形は、ブラウザごとにばらばら。今は「安全でないときに警告を出す」考え方です。
ミナ
えっ、やめちゃったんですか。どうして?
ラクにゃん
Chrome を作っている人たちが調べたら、鍵マークの意味を正しく分かっていた人は、11% だけだったんだ。多くの人が「鍵がある=信用できるサイト」と思っていたんだよ。
ミナ
……わたしも、そう思っていました。
ラクにゃん
だから、誤解されやすい鍵の形をやめたんだね。ブラウザによって、今の印はばらばらだよ。Firefox は盾の形、Edge は今も鍵の形。Safari は、安全でないときに「安全ではありません」と文字で知らせるんだ。
ミナ
印がばらばらだと、何を見ればいいのか分からなくなりますね。
ラクにゃん
考え方が逆向きになった、と思うといいよ。昔は「安全なときに印を出す」。今は「安全でないときに警告を出す」。Chrome は 2018 年から、守られていないページ全部に「保護されていない通信」と出すようになったんだ。
ミナ
印を探すんじゃなくて、警告が出ていないかを見るんですね。
ラクにゃん
半分は、そのとおり。でも「警告が出ていなければ安心」でもないんだ。そこが今日のいちばん大事な話だから、あとでゆっくり話すね。
ラクにゃん
この記事では、アドレス欄の左に出るこの印を、まとめて「鍵マーク」と呼ぶよ。そして、鍵マークが出ているときに使われているしくみの名前が、HTTPS なんだ。
2. 鍵がないと、はがきと同じ
ラクにゃん
HTTPS のありがたみは、ない場合を見ると分かるよ。鍵のない通信は HTTP と言うんだ。HTTPS の最後の S は、Secure(安全な)の S。S が付いていない方が、守られていない方だよ。
ミナ
守られていないと、どうなるんですか?
ラクにゃん
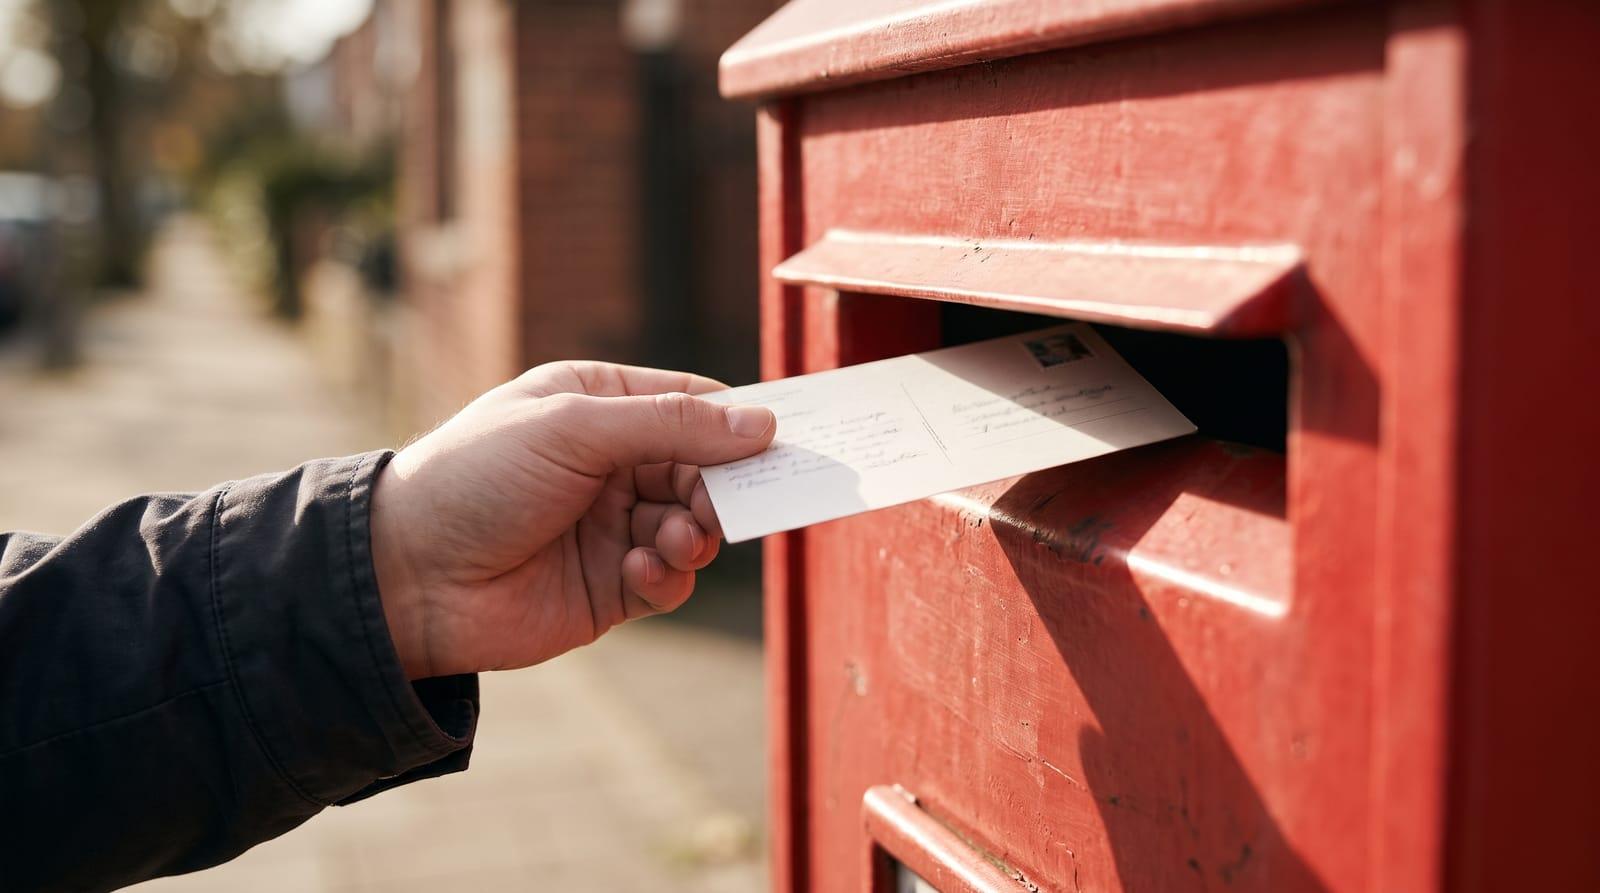
HTTP は、中身をそのままの形で送るんだ。郵便のはがきと同じなんだよ。スマホから出たデータは、カフェの Wi-Fi、通信会社の機械、いくつもの中継点を乗り継いで、相手の会社のコンピューター(サーバー)まで運ばれる。はがきなら、運ぶ途中のだれでも、書いてあることを読めるよね。
はがきは、運ぶ途中のだれでも読めます。書き換えられても、受け取る側は気づけません。
ミナ
暗証番号を読まれたら、困ります。
ラクにゃん
読まれるだけじゃないんだ。はがきは、途中で書き足すこともできるよね。HTTP は、書き換えられても気づけない。振込先の番号が途中で変えられていても、分からないんだよ。
ミナ
でも、カフェの Wi-Fi にはパスワードがありましたよ。あれで守られているんじゃないですか?
ラクにゃん
そこは、よくある勘違いなんだ。Wi-Fi のパスワードが守るのは、スマホと、お店の Wi-Fi の機械の間の、最初の数メートルだけなんだよ。その先の長い道は、Wi-Fi のパスワードとは関係がないんだ。
ラクにゃん
それに、お店の名前に似せた偽の Wi-Fi が置かれることもある。だから、道の全部を自分で守るしくみが要るんだ。それが HTTPS だよ。
ミナ
じゃあ、きのうのわたしの振り込みは、はがきだったんですか?
ラクにゃん
銀行のアプリやサイトは、HTTPS を使っているよ。だから、はがきではなかったはず。どう守られていたのかを、これから見ていこうね。
3. HTTPS が守る 3 つ
ラクにゃん
HTTPS は、はがきを、中の見えない封筒に変えるしくみだよ。守っているものは 3 つあるんだ。
封筒とシールと身分証。3 つがそろって「道が安全」になります。
ラクにゃん
1 つ目は盗み見。途中のだれにも、中身が読めないんだ。2 つ目は書き換え。途中でいじられたら、必ず分かる。開けたら跡が残るシールのようなものだね。
ラクにゃん
3 つ目はなりすまし。つないだ相手が、そのアドレスの本当の持ち主だと確かめられるんだ。窓口で、身分証を見せてもらうようなものだよ。
ミナ
封筒と、シールと、身分証。3 つがそろって「道が安全」なんですね。

ラクにゃん
そのとおり。そして今は、ほとんどのページが HTTPS になっているよ。
10 年ちょっとで、4 ページに 1 ページもなかった HTTPS が、ほとんどのページに広がりました。
ラクにゃん
Google が公開している数字だと、日本の Windows の Chrome で開かれたページのうち、HTTPS だったのは、2015 年 3 月には 23%。それが 2026 年 11 月には約 96% なんだ。
ミナ
10 年ちょっと前は、4 ページに 1 ページもなかったんですね。
ラクにゃん
どうしてここまで増えたのかは、あとの章で出てくるよ。まずは、封筒の中身を読めなくする「暗号」から見ていこうね。
4. 暗号って、なに?
ミナ
暗号って、スパイ映画のイメージしかないんですけど、何をしているんですか?
ラクにゃん
やっていることは昔から同じで、鍵を知らないと読めない並びに変えることなんだ。2,000 年以上前、古代ローマのカエサルは、秘密の手紙の文字を 3 つずつ、うしろにずらして書いたと伝えられているよ。A と書きたい所に D を書くんだ。
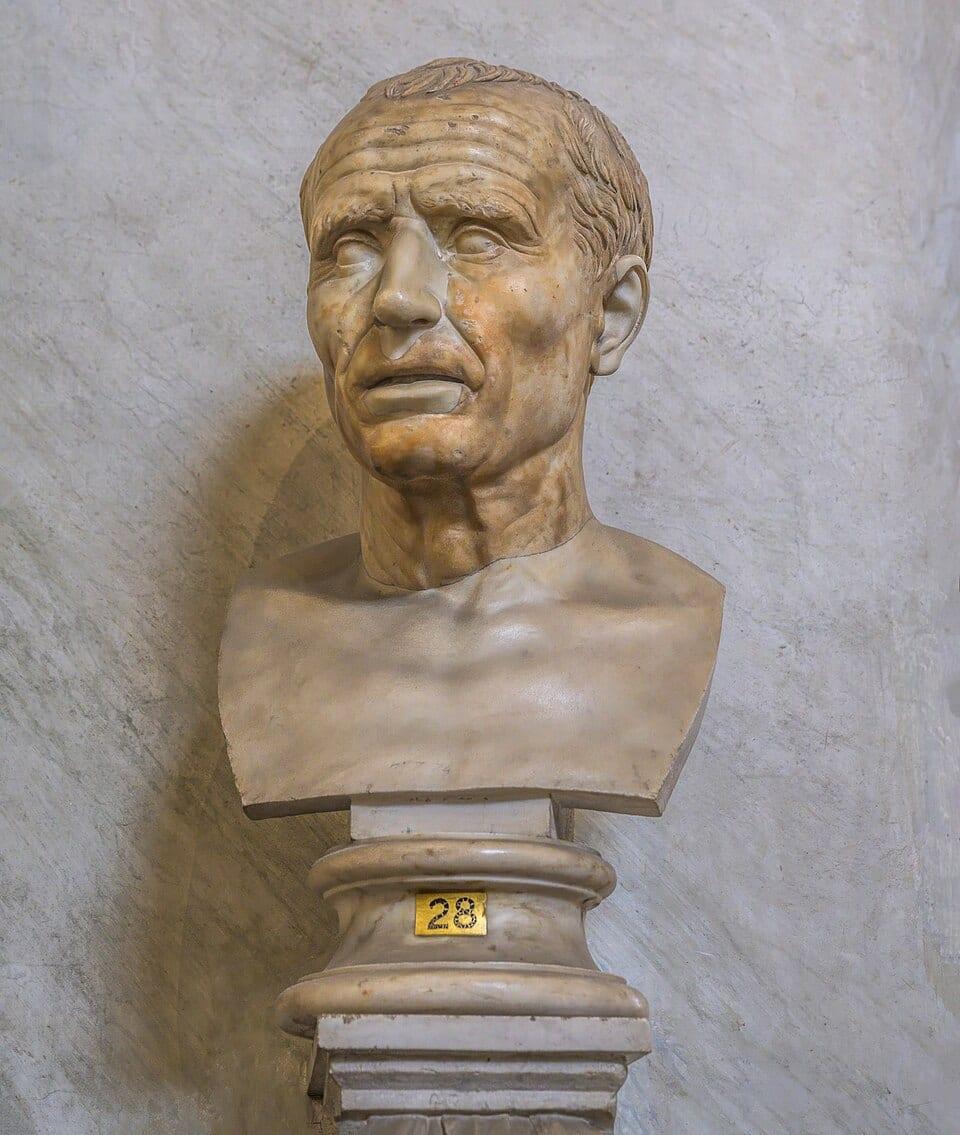
「いくつずらすか」が鍵。でも、ずらし方は 25 通りしかないので、全部試せば読めてしまいます。
ラクにゃん
上の図の数字を押してみてね。ずらす数を変えると、文がまったく違う並びになるよ。この「いくつずらすか」が、鍵なんだ。
ミナ
受け取った人は、同じ数だけ戻せば読めるんですね。……でもこれ、ずらし方を全部試せば、分かっちゃいませんか?
ラクにゃん
するどいね。今のアルファベットは 26 文字だから、ずらし方は 25 通りしかない。全部試せば、すぐに読める文が 1 つ見つかるんだ。図の「全部ならべる」を押してみてね。
ミナ
じゃあ、試しきれないくらい、鍵の数を増やせばいいんですね。
ラクにゃん
それが、今の暗号の考え方だよ。
5. 総当たりに、何年かかる?
ラクにゃん
カエサルの鍵は、3 という小さな数だったね。今の HTTPS でよく使われる暗号の鍵は、とても大きな数なんだ。コンピューターは数を 0 と 1 の並びで持つから、128 個の 0 と 1 の並び、と言うよ。0 か 1 かを 1 個増やすたびに、鍵の数は 2 倍になるんだ。
0 か 1 かを 1 個増やすたびに、鍵の数は 2 倍。128 個並べると、約 340 澗通りになります。
ミナ
2 倍を 128 回……。想像がつきません。
ラクにゃん
全部で、約 340 澗(かん)通り。数字が 39 個も並ぶ数だよ。これを 1 つずつ全部試すのが、総当たり。かりに、1 秒に 100 京回(1 のあとに 0 が 18 個)も試せる機械があったとしても、約 11 兆年かかるんだ。
鍵を 1 つずつ全部試すと、宇宙の年齢のおよそ 780 倍の時間がかかります。
ラクにゃん
宇宙が生まれてから今までが、約 138 億年。そのおよそ 780 倍だね。
ミナ
宇宙の年齢を、何百回もくり返す長さ……。じゃあ、暗号は絶対に解けないんですね。
ラクにゃん
「絶対に」とは言わないでおこうね。言えるのは、「総当たりでは、現実的な時間では解けない」ということなんだ。鍵の数が多くても、しくみや使い方にすき間があると、そこから解かれてしまうことがあるんだよ。
ラクにゃん
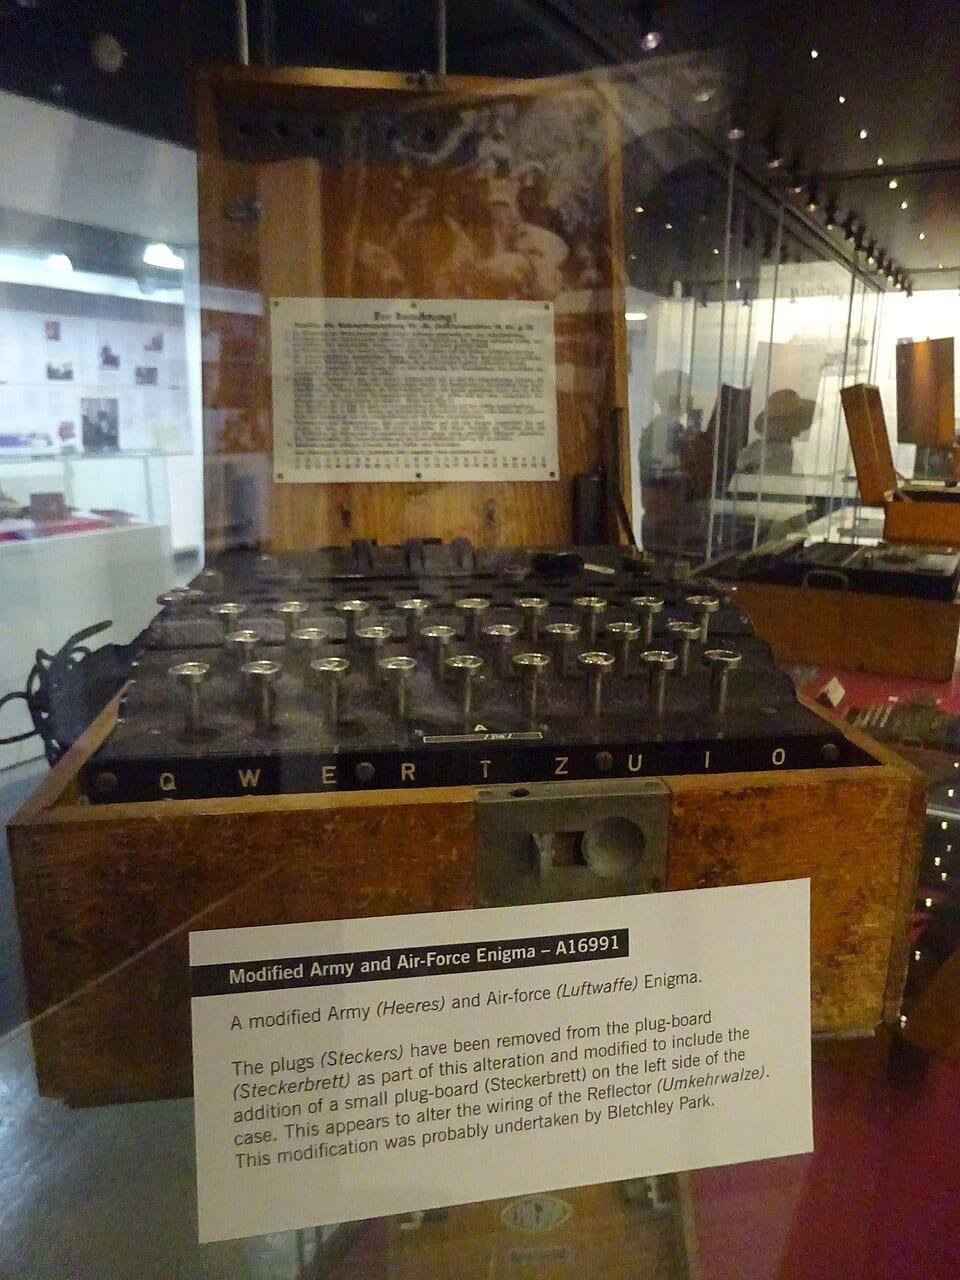
第二次世界大戦でドイツ軍が使った暗号機エニグマは、設定の組み合わせがとても多くて、解けないと思われていた。でも、機械のしくみのくせと、使う人のくせを手がかりに、ポーランドの人たちが 1932 年にはもう解いていて、イギリスもそれを引き継いだんだ。
ミナ
数が多いだけでは、足りないんですね。
ラクにゃん
だから今の暗号は、やり方を世界中に公開しているんだ。
ミナ
やり方を公開してしまって、あぶなくないんですか?
ラクにゃん
逆なんだ。かくしていると、弱い所があっても、だれも気づけない。公開して、世界中の研究者が何年も調べて、それでも破られなかったやり方を使うんだよ。秘密にするのは、鍵だけでいいんだ。
6. 鍵を、どうやって渡す?
ラクにゃん
ここで、困ったことが 1 つあるんだ。カエサルの暗号は、送る人と受け取る人が、同じ「3」を知っていないといけないよね。閉める鍵と開ける鍵が、同じなんだ。
ミナ
あれ……。わたしと銀行は、会ったこともないですよ。どうやって同じ鍵を決めるんですか? ネットで送ったら、はがきで鍵を送るのと同じですよね。
箱にいくら丈夫な鍵をかけても、その鍵を届ける道が見られていたら、意味がありません。
ラクにゃん
それが、暗号の世界に昔からずっと残っていた難問なんだよ。封筒を、鍵のかかる箱だと思ってみてね。箱にいくら丈夫な鍵をかけても、その鍵を届ける道が見られていたら、意味がないよね。
ミナ
昔は、どうしていたんですか?
ラクにゃん
信用できる人が、鍵を直接運んでいたんだ。でも、世界中の何億もの人が、初めてのお店と一瞬でやり取りするインターネットでは、とても無理だよね。
7. 開いた南京錠を配る
ラクにゃん
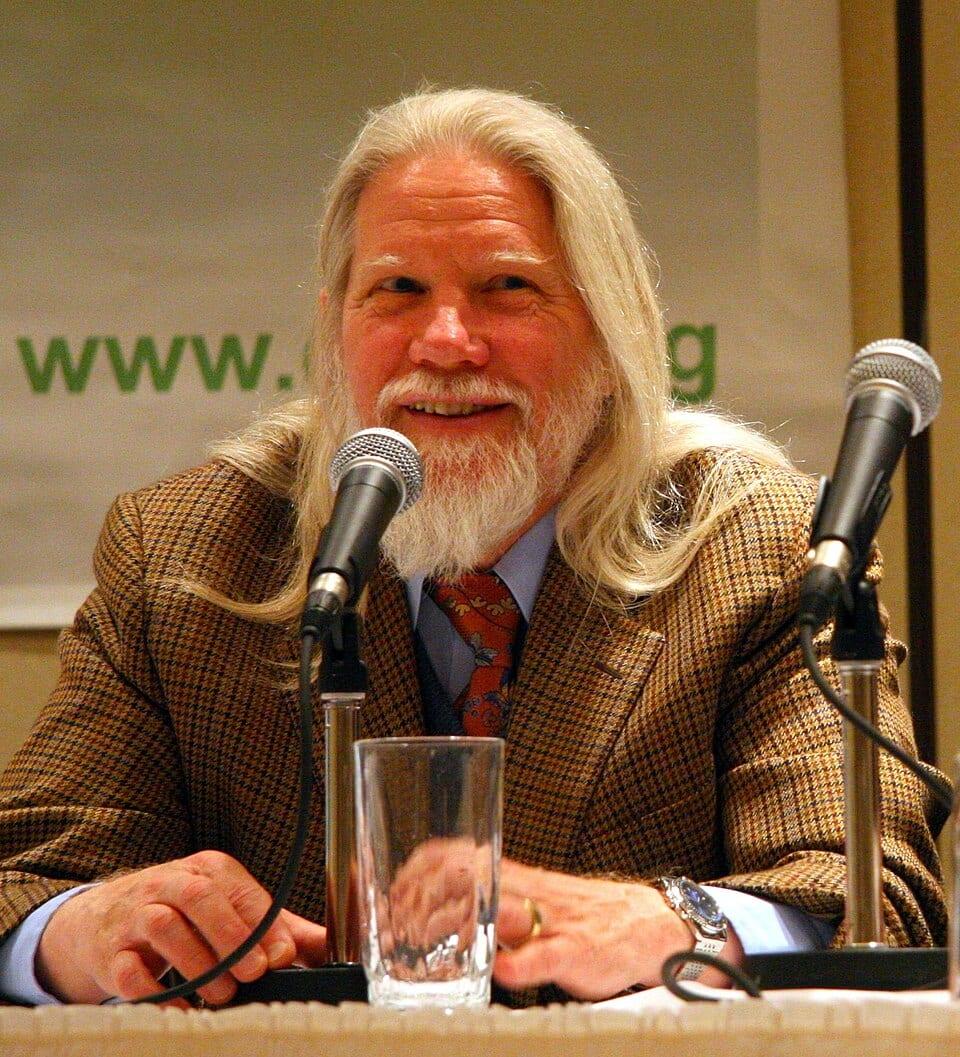
この難問を解いたのが、1976 年に発表された 1 本の論文だよ。書いたのは、アメリカのホイットフィールド・ディフィーとマーティン・ヘルマン。書き出しは「私たちは今、暗号の革命の入り口に立っている」だったんだ。
ミナ
革命、ですか。どんな考えだったんですか?
ラクにゃん
閉める道具と、開ける道具を、別々にするんだ。南京錠で考えてみてね。
ラクにゃん
銀行が、掛け金の開いた南京錠を、たくさん配るんだ。お客さんは、これから使う暗号の鍵を箱に入れて、その南京錠をカチッとかけて送る。閉めるのは、だれにでもできるよね。でも、開けられるのは、鍵を持っている銀行だけなんだ。これで、同じ鍵を 2 人が持てるよ。
閉めるのは、だれにでもできる。開けられるのは、鍵を持っている銀行だけです。
ミナ
南京錠は、途中で見られても困らないんですね。閉めることしかできないから。
ラクにゃん
そのとおり。みんなに配る南京錠を公開鍵、持ち主だけが持つ鍵を秘密鍵と呼ぶよ。次の年の 1977 年には、実際に使える計算の方法も作られたんだ。
ミナ
たった 1 年で、使える形になったんですね。
ラクにゃん
実は、イギリスの秘密の情報機関の中では、同じ考えが、もっと前に生まれていたんだ。1973 年には、クリフォード・コックスという人が、同じ形の方法を考えついていた。でも国の秘密だったから、公表されたのは 24 年たった 1997 年だったんだよ。
8. 色を混ぜて、同じ秘密を作る
ミナ
分かりました。HTTPS は、銀行の南京錠で鍵を箱に入れて、送っているんですね。
ラクにゃん
おしい。昔の HTTPS は、そのやり方で鍵を送っていたんだ。今の HTTPS では、南京錠は鍵を運ぶ役をやめて、「相手が本物か」を確かめる役に回っているよ。それは次の章で話すね。鍵の方は、もっと上手な方法で、「送らずに」決めているんだ。
ミナ
送らないで、どうやって同じ鍵を持つんですか?
ラクにゃん
絵の具を混ぜる、と考えてみてね。混ぜるのはかんたんだけど、混ざった色から元の色を取り出すのは、とても難しいよね。
秘密の赤と青、そして茶色は、一度も道を通りません。道で見えるのは、黄・オレンジ・緑だけです。
ラクにゃん
まず、ミナのスマホと銀行が、だれに見られてもいい共通の黄色を決めるんだ。次に、スマホは自分だけの秘密の赤を、銀行は自分だけの秘密の青を、それぞれ黄色に混ぜる。そして、混ぜた色だけを送り合うんだよ。
ミナ
スマホからはオレンジが、銀行からは緑が、道を通るんですね。
ラクにゃん
最後に、受け取った色に、自分の秘密の色をもう一度混ぜるんだ。スマホは緑に赤を、銀行はオレンジに青を。すると、どちらも「黄・赤・青」が 1 回ずつ混ざった、同じ茶色になるよ。
ミナ
ほんとだ。秘密の赤と青は、一度も道を通っていないのに、同じ色ができました。
ミナ
でも、途中で見ていた人が、オレンジと緑を混ぜたら、茶色になりませんか?
ラクにゃん
いい所に気がついたね。絵の具だと近い色に見えるけど、それだと黄色が 2 回入ってしまって、2 人の茶色とは別の色になるんだ。本当は色ではなく、大きな数の計算でやっていて、少しでも違えば、まったく使えない鍵になるんだよ。
ラクにゃん
この茶色が、2 人だけの鍵になるよ。5 章で話した、128 個の 0 と 1 の鍵が、これなんだ。この鍵で、封筒を閉じて、シールも貼るんだよ。
ラクにゃん
このやり方は鍵交換と呼ばれていて、これも、あの 1976 年の論文で示された方法が元になっているんだ。
ミナ
南京錠で送るより、何がいいんですか?
ラクにゃん
南京錠のやり方だと、銀行の秘密鍵がいつか盗まれたら、それまでに送った箱を録っておいた人が、さかのぼって全部開けられてしまうんだ。色を混ぜるやり方は、秘密の色をつなぐたびに新しく作って、終わったら捨てる。だから、あとで何かが盗まれても、昔のやり取りは開けられないんだよ。
ミナ
今日の会話の鍵は、今日だけの物なんですね。
9. 相手は、本物?
ラクにゃん
でも、色を混ぜる方法にも、弱い所が 1 つあるんだ。色を混ぜ合った相手が、最初から偽物だったら?
暗号で話していても、相手が偽物なら意味がありません。だから、身分証とサインで確かめます
ミナ
あ……。途中に割り込んだ人と、茶色を作ってしまうかもしれないんですね。
ラクにゃん
そう。たとえば、2 章で話した偽の Wi-Fi を置いた人なら、あいだに入れるよね。その人は、ミナとは 1 つの鍵を、本物の銀行とは別の鍵を作って、あいだで全部を読めるんだ。暗号で話していても、相手が偽物なら意味がないんだよ。
ラクにゃん
そこで出てくるのが、証明書だよ。サイトの身分証だね。「このアドレスのサイトの南京錠(公開鍵)は、これです」と書いてあって、それを確かめた認証局という所の、はんこが押してあるんだ。
ミナ
でも、身分証を丸ごとコピーして見せる偽物もいそうです。
ラクにゃん
いい疑問だね。身分証は、だれでも見られる物だから、コピーはできる。そこで、7 章の南京錠の出番なんだ。
ラクにゃん
南京錠と鍵の 1 組は、サインにも使えるんだよ。鍵を持っている本人だけが書けて、南京錠を持っている人なら、だれでも本物かどうか確かめられるサイン。サイトは、身分証を見せるだけじゃなくて、今回の会話そのものに、その場でサインをするんだ。鍵を持っていない偽物には、このサインが作れないんだよ。
ミナ
身分証と、その場で書くサインの組み合わせなんですね。
10. はんこを信じる根っこ
ミナ
でも、その認証局のはんこが本物かどうかは、だれが確かめるんですか? 国がやっているんですか?
ラクにゃん
国とはかぎらないんだ。認証局の多くは、会社や団体がやっているよ。そして、はんこの上に、もう 1 つはんこが重なっているんだ。
はんこを上へたどっていくと、ブラウザが最初から持っている名簿に行き着きます
ラクにゃん
サイトの身分証には、中間の認証局のはんこ。その認証局の身分証には、いちばん上の認証局のはんこ。いちばん上を、根っこという意味でルートと呼ぶよ。そしてルートの名簿は、ブラウザやスマホやパソコンの中に、最初から入っているんだ。
ミナ
わたしのスマホの中に、名簿があるんですか。
ラクにゃん
あるよ。たとえば Firefox が信じているルートは、約 110 個(2026 年 11 月)。どの認証局を名簿に入れるかは、ブラウザや、スマホ・パソコンの基本のソフト(OS)を作っている会社が、決まりにもとづいて審査しているんだ。まずいことをした認証局は、名簿から外されることもあるよ。
ミナ
身分証があるサイトは、ちゃんとした会社だと思っていいんですか?
ラクにゃん
そこは気をつけてね。身分証の大半は、「このアドレスの持ち主である」ことだけを確かめた物なんだ。どんな会社か、まじめな商売をしているかは、確かめていないんだよ。
ミナ
アドレスの持ち主であることと、信用できることは、別なんですね。
11. 身分証の期限は、どんどん短く
ラクにゃん
この身分証には、期限があるんだ。そして、その期限は年々短くなっているよ。
身分証の期限は、398 日から 47 日へ。段階を追って短くなります
ラクにゃん
少し前までは、最長で 398 日。それが段階を追って短くなって、2029 年 3 月からは 47 日になると決まっているんだ。
ミナ
1 か月半ですか。パスポートが 47 日で切れたら、大変です。
ラクにゃん
短くするのには、わけがあるんだ。身分証に書いてあることは、時間がたつと、今の本当の様子とずれていくよね。それに、もし秘密鍵が盗まれても、期限が短ければ、悪用できる時間も短くてすむんだ。
ミナ
それ、わたしが何かしないといけないんですか?
ラクにゃん
見る側は、何もしなくていいよ。入れ替えるのは、サイトを持っている側の仕事。それも今は、機械に任せるのがふつうなんだ。
ラクにゃん
その流れを作ったのが、2015 年に始まった Let's Encrypt という非営利の認証局だよ。身分証を、無料で、自動で出すんだ。今は 1 秒に約 100 枚のペースで出しているよ。
ミナ
さっきの、HTTPS のページが 23% から 96% に増えた話。これが理由の 1 つなんですね。
ラクにゃん
そう。お金も手間もかからなくなったから、小さなサイトまで、封筒を使えるようになったんだ。
12. サイトにつなぐ、ほんの一瞬に
ラクにゃん
ここまでの話を、まとめてみよう。ミナがサイトにつなぐたびに、こんなやり取りが、一瞬で行われているんだ。
絵の具・茶色の鍵・身分証・サイン・名簿・封筒。ぜんぶが、つなぐたびの一瞬に使われています
ラクにゃん
まず、スマホとサイトが色を混ぜ合って、同じ茶色の鍵を作る。次に、サイトが身分証と、その場で書いたサインを見せる。スマホは、はんこを名簿のルートまでたどって、アドレスと期限とサインを確かめる。全部そろったら、茶色の鍵で封筒を閉じて、ページの中身をやり取りするんだ。
ミナ
鍵マークが出るまでに、こんなに仕事をしていたんですね。
ラクにゃん
今の HTTPS は、このあいさつを 1 往復ですませるんだ。だから、待たされている感じがしないんだよ。
ミナ
そういえば、「SSL」という言葉もよく聞きます。HTTPS とは違うんですか?
ラクにゃん
このあいさつと暗号の決まりの名前が、TLS だよ。1990 年代のなかばに、ブラウザの会社が作った最初の決まりの名前が SSL で、それを引き継いで名前を変えたのが TLS なんだ。古い SSL は、もう使われていないよ。「SSL 証明書」のように、呼び方だけが残っているんだ。
ミナ
HTTPS の中で働いている決まりが TLS で、SSL はその昔の名前、ですね。
13. 封筒でも、見えるもの
ミナ
HTTPS なら、わたしが何をしているか、途中の人にはまったく分からないんですか?
ラクにゃん
「まったく」ではないんだ。封筒でも、外から見えるものがあるよね。
封筒に入れても、あて名と、量と時刻は外から分かります。中身は見えません
ラクにゃん
1 つはあて名。どのサイトに行くのか、という名前は、Wi-Fi を出しているお店や通信会社には、見えることがあるんだ。もう 1 つは、封筒の大きさと、出した時刻。どれくらいの量を、いつやり取りしたかは、隠れないんだよ。
ミナ
「ねこまち銀行のサイトを見ている」ことは分かるけど、残高や、どのページを見ているかは分からない、という感じですか。
ラクにゃん
そのとおり。ページの中身、入れたパスワード、それにアドレスのうち、サイトの名前のあとの最初の「/」から後ろは、封筒の中だよ。あて名まで隠す新しい決まりも、2026 年 3 月にインターネットの正式な規格になって、広がっている途中なんだ。
14. 道の守りは、将来も大丈夫?
ミナ
ニュースで、「量子コンピューターができたら、暗号が全部解かれる」と聞いたことがあります。HTTPS は大丈夫なんですか?
ラクにゃん
将来、十分に大きな量子コンピューターができると、あぶなくなると言われているのは、鍵を決める側の計算なんだ。南京錠や、色を混ぜる計算の方だね。封筒の中身を守る暗号の方は、大きくは弱くならないと、アメリカの標準を決める機関は見ているよ。
ラクにゃん
そして鍵を決める側は、もう備えが始まっているんだ。量子コンピューターでも解きにくいとされる新しい方法が、2024 年にアメリカの標準になって、Chrome は同じ年から、今までの方法と組み合わせて使っているよ。
ミナ
できてから慌てるんじゃなくて、先に替え始めているんですね。
15. 鍵が守らないもの
ラクにゃん
さて、ここからが今日のいちばん大事な話だよ。鍵マークが守っているのは、ここまで見てきたとおり、サイトまでの「道」なんだ。では、道の先にある「店」が、悪い店だったら?
ミナ
……あっ。身分証は、「アドレスの持ち主である」ことしか確かめていない、でしたね。
ラクにゃん
そう。だから、偽サイトにも、鍵はかかるんだよ。
鍵マークが守るのは「道」だけ。道の先が偽の窓口でも、鍵マークはつきます
ラクにゃん
アドレスは、空いていれば、だれでも取れるんだ。本物そっくりの偽の銀行を作った人が、本物と 1 文字だけ違うアドレスを取る。そのアドレスの持ち主なのは本当だから、身分証は正しく出るんだよ。無料で、自動でね。
ミナ
じゃあ、偽サイトにパスワードを入れたら……
ラクにゃん
封筒に入って、途中のだれにも読まれず、書き換えられもせず、無事に、偽の窓口に届くんだ。
ミナ
暗号がちゃんと働いているのに、だまされるんですね。
ラクにゃん
だからといって、鍵がむだなわけじゃないよ。鍵がなければ、本物の銀行につないでいても、途中で読まれてしまう。鍵は「なくては困る。でも、それだけでは足りない」ものなんだ。
ラクにゃん
Chrome を作っている人たちは 2023 年に、「ほぼすべての偽サイトが HTTPS を使っている」と書いているよ。
偽サイトにさそう報告は、6 年で約 44 倍。2025 年は約 245 万件でした
ラクにゃん
日本で、偽サイトにさそうメールなどの報告は、2025 年に約 245 万件。2019 年の約 44 倍だよ。ネットバンキングで勝手に送金された被害は、2025 年だけで約 104 億円になったんだ。
ミナ
「鍵があるから安全」と安心してしまうのが、いちばんあぶないんですね。Chrome が鍵の形をやめた理由が、やっと分かりました。
16. じゃあ、どこを見る?
ミナ
鍵マークを見ても分からないなら、何を見ればいいんですか?
ラクにゃん
見るのは、鍵よりも「行き先」だよ。場面ごとに見ていこうね。
ラクにゃん
1 つ目。銀行やお店のサイトは、いつもの公式アプリか、自分で登録したブックマーク(お気に入り)から開くこと。メールやショートメッセージのリンクからは、開かないでね。これがいちばん確かなんだ。
ミナ
「口座を止めました」みたいなメールが来ても、そのリンクは押さずに、いつものアプリから見に行くんですね。
ミナ
最初の 1 回は、どうすればいいですか? いつもは、銀行の名前で検索して、いちばん上を押しているんですけど。
ラクにゃん
検索の結果の上の方には、広告の枠があって、そこに偽サイトがまぎれることがあるんだ。検索そのものがだめなわけじゃないけど、上の方の「広告」と書かれた枠は押さないでね。最初の 1 回は、銀行から届いた書類に書いてあるアドレスを自分で打ちこむか、公式のアプリの中から開いて、それをブックマークに入れておくと安心だよ。
見るのは鍵より「行き先」。サイトの名前の、右はしです
ラクにゃん
2 つ目。どうしてもリンクから開いたときは、アドレスの中の、サイトの名前の所を見てね。「https://」のあと、最初の「/」が出てくるまでが名前で、その右はしがいちばん大事なんだ。偽サイトは、そこを 1 文字か 2 文字だけ変えたり、本物の名前を左の方に入れて、ごまかしたりするよ。
ミナ
見分けるのは、むずかしそうです。
ラクにゃん
そうなんだ。だから、1 つ目のやり方がいちばんなんだよ。
ラクにゃん
3 つ目。「保護されていない通信」や「安全ではありません」と出ているページには、パスワードやカード番号を入れないこと。
ミナ
ときどき、画面いっぱいに「この接続ではプライバシーが保護されません」と出ることがありますよね。あれは?
ラクにゃん
あれは、身分証の確認に失敗した、という知らせだよ。期限切れのこともあるけど、偽物が割り込んでいるおそれもある。お金や個人の情報にかかわるサイトなら、先に進まずに閉じようね。
ミナ
じゃあ、きのうのわたしを確かめてみます。カフェの Wi-Fi だったけど、開いたのは銀行の公式アプリ。……でも、アプリには鍵マークもアドレス欄もないですよね。
ラクにゃん
見えないだけで、公式のアプリも、中では同じ HTTPS でつないでいるんだ。行き先はアプリの中に決めてあるから、偽サイトに連れていかれにくいんだよ。ただ、アプリそのものが偽物だと同じことだから、アプリは、スマホの公式のストアから入れてね。
ミナ
公式のストアから入れた、いつものアプリでした。
ラクにゃん
それなら、道は封筒で守られていたし、行き先も本物だね。外の Wi-Fi では、つなぐ Wi-Fi の名前が、お店の本物かも確かめてね。総務省も、名前の確認と、HTTPS でつながっているかの確認を呼びかけているよ。
ミナ
もし、偽サイトにパスワードを入れてしまったら、どうすればいいですか?
ラクにゃん
気づいたら、すぐに、本物のアプリやブックマークからパスワードを変えてね。そして、銀行やカードの会社に連絡をする。電話番号は、届いたメールに書いてある物ではなく、公式のサイトやカードの裏で確かめた物を使おうね。
おわりに
ラクにゃん
今日のおさらいをしよう。
ラクにゃん
鍵マークが守るのは「道」。途中で読まれない、書き換えられない、相手がそのアドレスの本当の持ち主である。この 3 つだよ。
ラクにゃん
守りの中身は、ここまでの道具の組み合わせ。総当たりでは解けない暗号、色を混ぜて作る 2 人だけの鍵、そして身分証とサインと名簿。サイトにつなぐたびに、一瞬で全部やっているんだ。
ラクにゃん
守らないのは「店」。偽サイトにも鍵はかかる。だから見るのは、鍵よりも行き先。メールのリンクは押さずに、いつものアプリやブックマークから開こうね。警告が出たら、先に進まないこと。
ミナ
「鍵があるから安全」じゃなくて、「道は安全。店は自分で確かめる」ですね。帰ったら、銀行のサイトをブックマークに入れ直しておきます。
ラクにゃん
それがいちばんの守りだよ。封筒は、もう十分に丈夫だからね。
関連記事:Wi-Fiとは? 空中を何が飛んでいて、なぜ遅くなるのか
YouTube でも、鍵マークが守っているものを、3D で解説しているよ。
写真の出典(すべて Wikimedia Commons)
- ユリウス・カエサルの胸像:Wilfredor/CC0(元のページ)
- エニグマ:Vintage Fan 5678/CC BY 4.0(元のページ)
- ホイットフィールド・ディフィー:Simon Law/CC BY-SA 2.0(元のページ)
- ディフィーとヘルマン(2008 年・切り抜き):Dan Spisak/CC BY-SA 2.0(元のページ)
- クリフォード・コックス:Royal Society uploader/CC BY-SA 4.0(元のページ)


